Sichere IP-KVMs für Workstations in kritischen Infrastrukturen
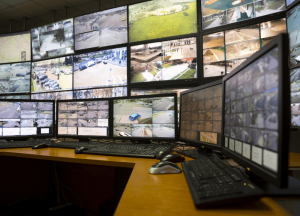
Ein sicheres IP-KVM-System ist ein KVM-Erweiterungssystem (Tastatur, Video, Maus), das den Bedienerarbeitsplatz von der physischen Serverhardware trennt und Steuersignale über ein dediziertes oder isoliertes IP-Netzwerk anstatt über direkte Verkabelung überträgt. Für Betreiber kritischer Infrastrukturen bedeutet dies, dass SCADA-Server (Supervisory Control and Data Acquisition) vollständig aus dem Kontrollraum entfernt und in einem sicheren Serverschrank untergebracht werden können, während die Bediener die volle Echtzeitkontrolle von einem Arbeitsplatz aus behalten, der keine lokale Verarbeitung, keinen lokalen Speicher und keine direkte Netzwerkverbindung zur OT-Umgebung (Operational Technology) aufweist. Produkte wie Datapath's Aligo und Arqa Diese Trennung wird in die Praxis umgesetzt, indem zwei der häufigsten physischen Angriffsvektoren genau dort abgeriegelt werden, wo sie am schwersten zu überwachen sind: am Schreibtisch selbst.
Im Überblick
- Ein sicherer IP-KVM trennt die Bedienerarbeitsplatz von der Serverhardware, wobei die beiden nur über eine kontrollierte IP-Verbindung miteinander verbunden sind.
- SCADA- und OT-Server können ohne Verlust der Bedienerkontrolle in ein verschlossenes, zugangskontrolliertes Serverrack verlegt werden.
- Der Bedienerarbeitsplatz wird zu einem reinen KVM-Endpunkt ohne lokalen USB-Speicher, ohne lokales Laufwerk und ohne direkte Verbindung zum OT-Netzwerk.
- Aligo und Arqa Diese DatapathIP-KVM-Plattformen, speziell entwickelt, um sensible Rechenprozesse von benutzerseitigen Umgebungen zu isolieren.
- Dieses Modell eliminiert die Einschleusung von Malware über USB und die Manipulation des lokalen Netzwerks als mögliche Angriffswege am Arbeitsplatz.
Möchten Sie Aligo in Aktion sehen?
Erfahren Sie, wie Aligo und Arqa die Bedienerarbeitsplätze von der SCADA-Infrastruktur trennen.
Warum ist die physische Sicherheit von Arbeitsplätzen für SCADA- und OT-Systeme wichtig?
Historisch gesehen wurden die Kontrollraumarbeitsplätze als die sichere, menschliche Seite einer OT-Implementierung betrachtet, während die dahinter liegenden Server eine strenge Sicherheitsvorkehrung erhielten: verschlossene Racks, Zugriffsprotokolle und beschränkter physischer Zugang. Diese Trennung ignoriert jedoch, wo die meisten physischen Sicherheitslücken tatsächlich auftreten. Arbeitsplatz Ein Gerät, das auf einem offenen Schreibtisch mit USB-Anschlüssen und einer aktiven Netzwerkverbindung steht, ist für jeden erreichbar, der sich dem Schreibtisch nähern kann, sei es ein Auftragnehmer, ein Besucher oder ein Insider mit legitimen, aber übermäßigen Zugriffsrechten.
Für Versorgungsunternehmen, Wasseraufbereitungsanlagen, EnergieverteilungsanlagenUnd andere kritische InfrastrukturumgebungenDiese Schwachstelle am Arbeitsplatz ermöglicht einen direkten Zugriff auf die SCADA-Schicht. Schadsoftware, die über ein USB-Gerät oder einen am Arbeitsplatz angeschlossenen Netzwerk-Tap eingeschleust wird, muss nicht einmal in den Serverschrank eindringen. Es genügt, wenn sie den Rechner erreicht, vor dem der Bediener bereits sitzt.
Wie beseitigen Aligo und Arqa USB- und lokale Netzwerkrisiken vom Bedienerarbeitsplatz?
Aligo und Arqa Diese DatapathIP-basiertes KVM Plattformen, die entwickelt wurden, um die Steuerung von Tastatur, Video und Maus über Standard-IP-Netzwerke anstatt über direkte, lokale Verbindungen zu erweitern. In einer sicheren Umgebung wird der physische SCADA-Server in einem verschlossenen, zugangskontrollierten Rack installiert, oft in einem separaten Raum oder einem dedizierten Gerätebereich. Bedienerpult Es handelt sich lediglich um einen KVM-Endpunkt: eine kleine Einheit, die Video empfängt und Tastatur- und Mauseingaben über das Netzwerk sendet, ohne lokale Rechenleistung, ohne lokalen Speicher und ohne offene Verbindung zum OT-Netzwerk selbst.
Was dadurch vom Schreibtisch entfernt wird
Risiko durch lokale USB-Speicherung
- Da kein Serverrechner am Arbeitsplatz vorhanden ist, gibt es keinen lokalen USB-Anschluss, über den Wechseldatenträger Malware einschleusen oder Daten direkt in die SCADA-Umgebung exfiltrieren könnten.
Direkte Netzwerkexposition
- Der Arbeitsplatz des Bedieners ist mit dem KVM-Verteilungsnetzwerk verbunden, nicht mit dem OT-Netzwerk, auf dem sich der SCADA-Server befindet. Daher bietet ein kompromittierter oder manipulierter Arbeitsplatz einem Angreifer keinen direkten Zugang zu den Produktionssteuerungssystemen.
Unüberwachter physischer Zugang
- Da der Server selbst in ein kontrolliertes Rack verlegt wird, kann der Zugriff auf die Maschine, auf der die SCADA-Software tatsächlich läuft, protokolliert, durch Ausweise beschränkt und unabhängig davon überwacht werden, wer am Bedienertisch sitzt.
Datapath's Aligo Die Produkte sind für 4K-Umgebungen konzipiert, die eine intelligente AVoIP-KVM-Erweiterung (Audio-Video über IP) erfordern, während Datapath's Arqa Die Produkte unterstützen HD-Auflösung mit demselben zugrundeliegenden Isolationsmodell. Beide ermöglichen es dem Bediener, genauso zu arbeiten wie an einem lokalen Rechner: volle Tastatur- und Mausreaktion, Live-Video und keine wahrnehmbare Änderung des Arbeitsablaufs, während der Server selbst das sichere Rack nie verlässt.
Planen Sie eine Modernisierung Ihres Kontrollraums?
Lassen Sie sich von einem Spezialisten über die Trennung von SCADA- und OT-Infrastruktur mit IP-KVM beraten.
Wo sollten SCADA-Server in einer sicheren IP-KVM-Bereitstellung platziert werden?
Das Grundprinzip ist einfach: Der Server wird dort platziert, wo der physische Zugang am besten kontrolliert werden kann, und der Bediener bleibt dort, wo die Arbeit erledigt werden muss. In der Praxis bedeutet das in der Regel einen dedizierten Serverraum, einen gehärteten Geräteschrank oder eine externe, sichere Einrichtung, die über eine verwaltete IP-Infrastruktur mit dem Kontrollraum verbunden ist. Datapath Aligo und Arqa Um KVM-Sitzungen über Standardnetzwerke anstatt über proprietäre Punkt-zu-Punkt-Verkabelung zu erweitern, muss sich das Serverrack nicht im selben Gebäude wie der Bedienerarbeitsplatz befinden, sondern nur über einen ordnungsgemäß gesicherten Netzwerkpfad erreichbar sein.
Dies vereinfacht auch die Redundanzplanung. Ein in einem sicheren Rack untergebrachter Server kann neben Notstromversorgung, Klimatisierungsanlagen und Brandschutzsystemen platziert werden, deren Einsatz an jedem Standort unpraktisch wäre. individueller Bedienerplatz, ohne dass die Bediener die Transparenz oder Kontrolle über die Systeme, für die sie verantwortlich sind, verlieren.
Häufig gestellte Fragen
Was ist ein IP-KVM und wie unterscheidet er sich von einem Standard-KVM-Switch?
Ein IP-KVM-Switch erweitert die Steuerung von Tastatur, Video und Maus über ein IP-Netzwerk anstatt über eine direkte lokale Verkabelung. Ein herkömmlicher KVM-Switch erfordert, dass sich der Server in unmittelbarer Nähe des Arbeitsplatzes befindet, während ein IP-KVM-Switch es ermöglicht, den Server an einem separaten, gesicherten Ort aufzustellen.
Wie DatapathSchützen die Aligo- und Arqa-Produkte von [Name des Unternehmens] SCADA-Server vor USB-basierten Angriffen?
Durch das Entfernen der lokalen Berechnung aus dem BedienerpultDer Arbeitsplatzrechner ist mit einem KVM-Endpunkt ohne USB-Speicher oder lokales Laufwerk verbunden, sodass Wechseldatenträger, die am Arbeitsplatzrechner eingeführt werden, keine lokale Maschine infizieren können und keinen direkten Pfad zum Server selbst haben.
Können die Bediener das SCADA-System weiterhin in Echtzeit über eine IP-KVM-Verbindung steuern?
Wo sollten kritische Infrastrukturserver bei der Verwendung von IP-KVM platziert werden?
Hat die Verlagerung von Servern mit IP-KVM Auswirkungen auf die Netzwerksicherheit von OT-Systemen?
Richtig eingesetzt, verbessert es die Leistung. Der Bedienerarbeitsplatz ist mit dem KVM-Verteilungsnetz und nicht das Produktions-OT-Netzwerk, sodass ein kompromittierter Arbeitsplatz keine direkte Verbindung zur SCADA-Infrastruktur herstellt.
Worin besteht der Unterschied zwischen Aligo und Arqa?
Datapath Aligo ist für 4K-Umgebungen konzipiert, die eine intelligente AVoIP-KVM-Erweiterung erfordern, während Datapath Arqa Unterstützt HD-Auflösung. Beide nutzen das gleiche zugrundeliegende Isolationsmodell, das den Bedienerarbeitsplatz von der Serverhardware trennt.
Ist IP-KVM für den Betrieb von Versorgungsunternehmen oder Energieanlagen mit mehreren Standorten geeignet?
Unterstützen IP-KVM-Implementierungen die zentrale Steuerungsraumverwaltung?
Sie lassen sich mit einer Plattform wie beispielsweise kombinieren. Datapath Aetria für die zentrale Verwaltung von Layout, Quellrouting und Bedienerberechtigungen in standortübergreifenden Leitstellensystemen.
Isolieren Sie Ihre kritischen Infrastruktur-Workstations.
Sprechen Sie mit unserem Team über den Einsatz von Aligo oder Arqa zur Absicherung Ihrer Kontrollraumumgebung.